MURANIUM · SEGURIDAD GESTIONADA
No es un ordenador. Pero puede parar tu empresa.
Maquinaria industrial, máquinas CNC, controladores de refrigeración y otros dispositivos conectados: ¿quién revisa su seguridad?
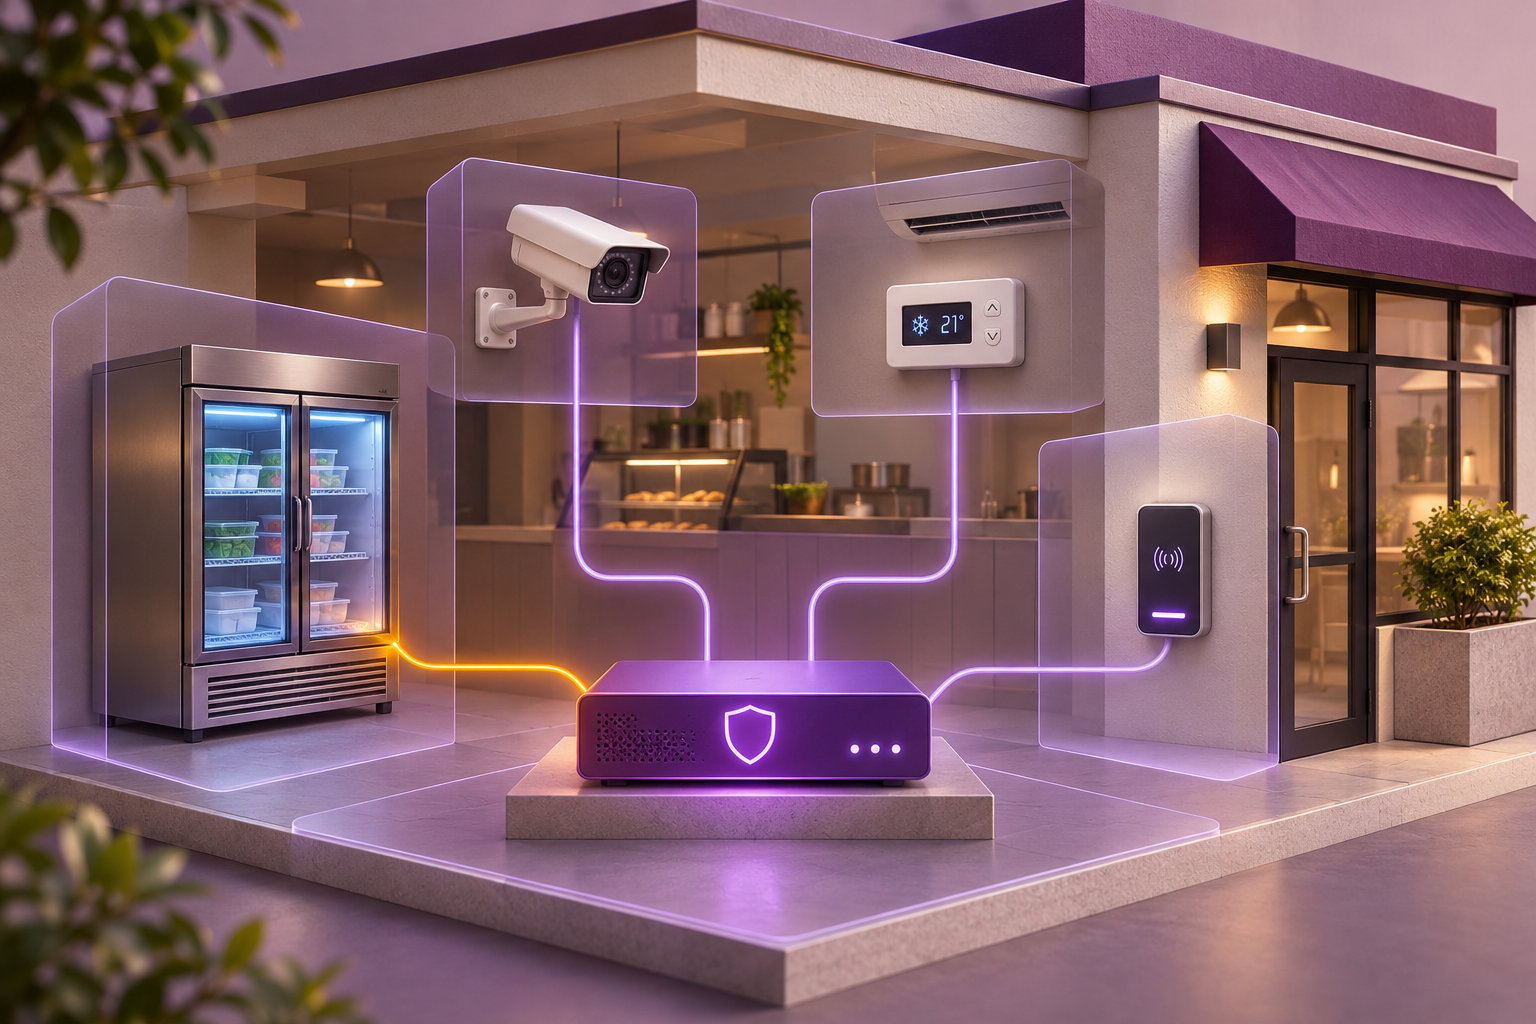
Es posible que tus ordenadores tengan mantenimiento, actualizaciones y protección. Pero, ¿qué ocurre con el controlador de la cámara frigorífica, el grabador de las cámaras o el sistema que permite entrar en tus instalaciones? A menudo los instala otro proveedor, se conectan y dejan de formar parte de las conversaciones sobre seguridad.
Se consideran equipos secundarios. Las consecuencias de que fallen pueden no serlo.
Lo que nos recuerda el caso de la refrigeración
En octubre de 2026, el CERT-FR, organismo francés de respuesta a incidentes, alertó de numerosas intrusiones en controladores remotos de instalaciones de refrigeración. Su aviso señala la exposición de interfaces de administración a Internet y recomienda proteger el acceso, revisar las configuraciones y seguir las indicaciones de los fabricantes. Consultar la alerta oficial.
La investigación técnica de Claroty también documenta vulnerabilidades en la administración web de una plataforma de control de refrigeración. Eso no demuestra que una vulnerabilidad concreta explique cada intrusión. Tampoco permite atribuir el incidente simplemente a «utilizar Linux». Consultar la investigación.
La pregunta útil para tu empresa es otra: ¿qué puede hacer alguien que consiga acceder a uno de tus equipos conectados?
Tu negocio tiene más tecnología de la que parece
En un taller o una planta, también cuentan las máquinas de control numérico (CNC), los autómatas programables (PLC) y otros equipos de producción conectados. Y no hace falta tener una fábrica. Un comercio, un almacén, una oficina o un establecimiento de hostelería pueden depender de refrigeración, climatización, videovigilancia, lectores de acceso o sistemas de automatización. Algunos observan el entorno; otros actúan sobre él. La seguridad debe tener en cuenta esa función y la disponibilidad que exige cada instalación. La guía de seguridad de tecnología operacional del NIST aborda precisamente estas particularidades.
Que esos dispositivos estén en «otra red» no resuelve todas las preguntas. Hay que conocer qué conexiones existen, quién puede administrarlos y cómo entra el proveedor de mantenimiento.
La revisión que proponemos desde Muranium
Proponemos empezar por una revisión acotada de los equipos conectados y las redes auxiliares de tu empresa. Acordamos contigo qué instalaciones incluir y quién debe participar. Revisamos:
- Equipos y responsables. Qué dispositivos hay, para qué sirven, quién los mantiene y de cuáles depende una actividad importante.
- Conexiones y exposición. Qué necesitan comunicar, qué accesos remotos existen y qué podría alcanzarse desde otras zonas de la red.
- Accesos de mantenimiento. Quién conserva permisos, si existen cuentas compartidas y cómo se autorizan y retiran los accesos de terceros.
- Soporte y actualizaciones. Qué versiones pueden identificarse, qué indica el fabricante y qué equipos necesitan una decisión de renovación o protección adicional.
- Preparación ante incidencias. Qué configuración está documentada, a quién hay que avisar y qué información necesita el mantenedor para restablecer el servicio.
Un resultado que sirva para decidir
La revisión se traduce en una relación de los equipos y accesos revisados, los riesgos observados y las comprobaciones pendientes. Te proponemos un plan por prioridades: qué conviene resolver primero, qué requiere al instalador y qué puede programarse más adelante.
El alcance y el presupuesto se concretan después de conocer el entorno. Podemos empezar por una instalación o una familia de equipos, sin convertir la primera revisión en un proyecto indefinido.
Revisar con cuidado también forma parte de proteger
Antes de realizar comprobaciones técnicas o cambios, acordamos el método y las condiciones con las personas responsables. Las actualizaciones, la modificación de accesos y las intervenciones sobre equipos de control se coordinan con el mantenedor y, cuando corresponda, con el fabricante. Hay que proteger el servicio que esos equipos prestan mientras se mejora su seguridad.
Revisemos lo que suele quedarse fuera.
- 01Identificar equipos
- 02Revisar conexiones
- 03Controlar accesos
- 04Priorizar mejoras
Abre nuestro formulario de consulta en otra pestaña.
- CERT-FR · Incidentes en controladores de refrigeración ↗
- Claroty Team82 · Investigación sobre controladores de refrigeración ↗
- NIST · Guía de seguridad de tecnología operacional ↗
Contenido propio de Muranium. Las referencias aportan contexto general; no implican aval de nuestros servicios.