MURANIUM · SEGURIDAD GESTIONADA
Tu contraseña no debería ser la única puerta: protege los accesos con MFA
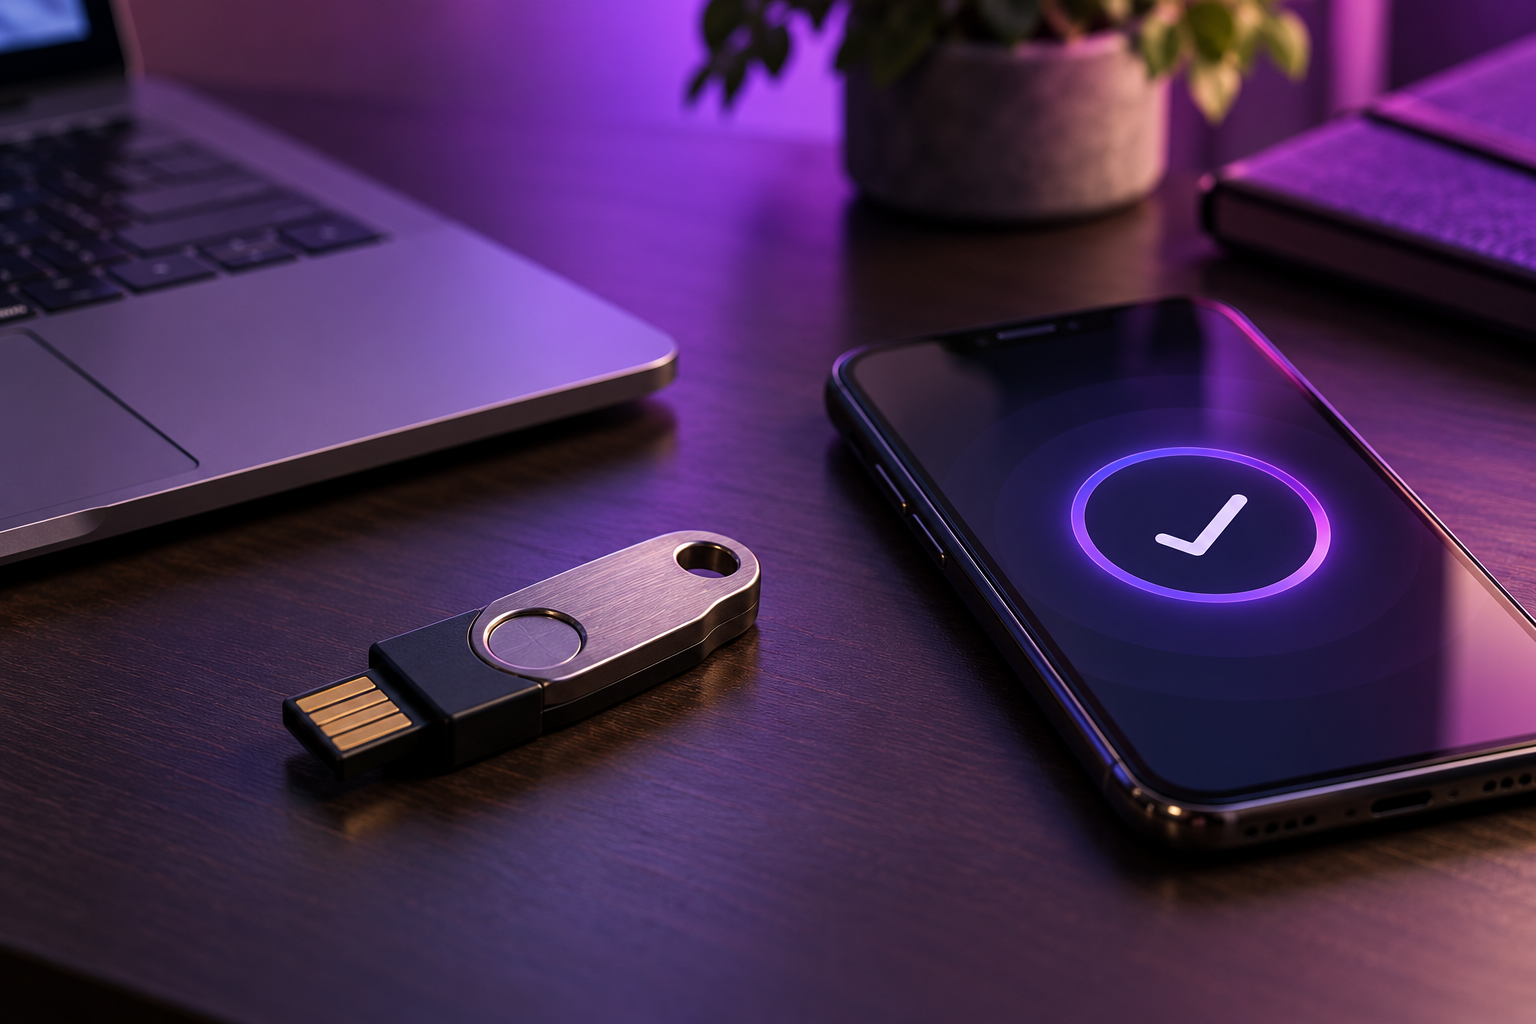
Una contraseña robada puede abrir el correo o una aplicación de tu empresa. La autenticación multifactor añade una comprobación al inicio de sesión. Conviene implantarla con un plan: qué cuentas proteger primero, qué método utilizar y cómo recuperar el acceso si se pierde un dispositivo.
Empieza por las cuentas que más importan
El correo, los accesos remotos y las cuentas de administración son buenos puntos de partida para una revisión. También hay que identificar aplicaciones antiguas, usuarios externos y cuentas compartidas que dificultan saber quién accede. La cobertura real depende de los servicios y de sus opciones de configuración.
No todos los métodos ofrecen la misma protección
Los códigos temporales y las notificaciones pueden mejorar un acceso basado solo en contraseña, pero también pueden ser objeto de engaños. Cuando la plataforma lo permite, interesa valorar métodos resistentes al phishing, como los basados en FIDO2/WebAuthn, y comprobar cómo se utilizan y recuperan en cada entorno. No damos por equivalente cualquier método ni por compatible cualquier dispositivo.
Qué revisamos desde Muranium
- Inventario: personas, cuentas y aplicaciones que necesitan acceso.
- Prioridades: privilegios, exposición y consecuencias de un acceso indebido.
- Puesta en marcha: registro de métodos compatibles y comprobación con usuarios.
- Recuperación: procedimiento autorizado ante pérdida, sustitución o avería del dispositivo.
- Mantenimiento: altas, bajas y revisión de excepciones.
Evita que la urgencia se convierta en una excepción permanente
Una petición de aprobación que no has iniciado debe tratarse como una señal para comprobar lo ocurrido. También conviene revisar los accesos de quien deja la empresa. Activar una opción una vez no sustituye esa administración, y MFA no elimina todos los riesgos de una sesión o un equipo comprometidos.
Proteger el acceso también requiere administrarlo.
- 01Identificar accesos críticos
- 02Elegir métodos compatibles
- 03Preparar la recuperación
- 04Revisar altas y bajas
Abre nuestro formulario de consulta en otra pestaña.
- NIST · Autenticadores y resistencia al phishing ↗
- CISA · Recomendaciones de gestión de identidades y accesos ↗
Contenido propio de Muranium. Las referencias aportan contexto general; no implican aval de nuestros servicios.